ぱよぱよちーんの真相と元ネタ|エフセキュア流出事件の全貌と現在
ネットカルチャーや政治論争の場で頻繁に目にする言葉「パヨク」。その語源をたどると、2015年にソーシャルメディアとIT業界を激震させた奇妙なネットスラング「ぱよぱよちーん」に行き着きます。単なる深夜の挨拶だったフレーズが、なぜ大手サイバーセキュリティ企業幹部による個人情報流出事件へと発展し、10年以上が経過した2026年現在も語り継がれるネット史の分水嶺となったのでしょうか。
当時、世界的なセキュリティベンダーの日本法人に所属していたエリート技術者が、政治的対立から一般ユーザーの身元を暴き立てる「晒し行為」に手を染めた実態は、企業のガバナンスと技術者の倫理に極めて重い教訓を突きつけました。ネット空間の熱狂と憎悪が交錯した「エフセキュア事件」の経緯から関係者の現在まで、その全貌を徹底的に掘り下げます。
📌 【この記事の重要ポイントまとめ】
- 要点1:「ぱよぱよちーん」は元アイドル・千葉麗子氏への親密な挨拶が発端であり、蔑称「パヨク」の直接的な語源となった。
- 要点2:フィンランド系セキュリティ大手「エフセキュア」の幹部社員が、業務外で反対派の個人情報を収集・Twitter上で晒し上げたことで大炎上した。
- 要点3:製品の脆弱性ではなく「セキュリティ技術者個人の倫理崩壊」が引き起こした事件であり、現代の企業コンプライアンス研修の重要教材となっている。
【元ネタの由来】「ぱよぱよちーん」の起源と「パヨク」定着の背景
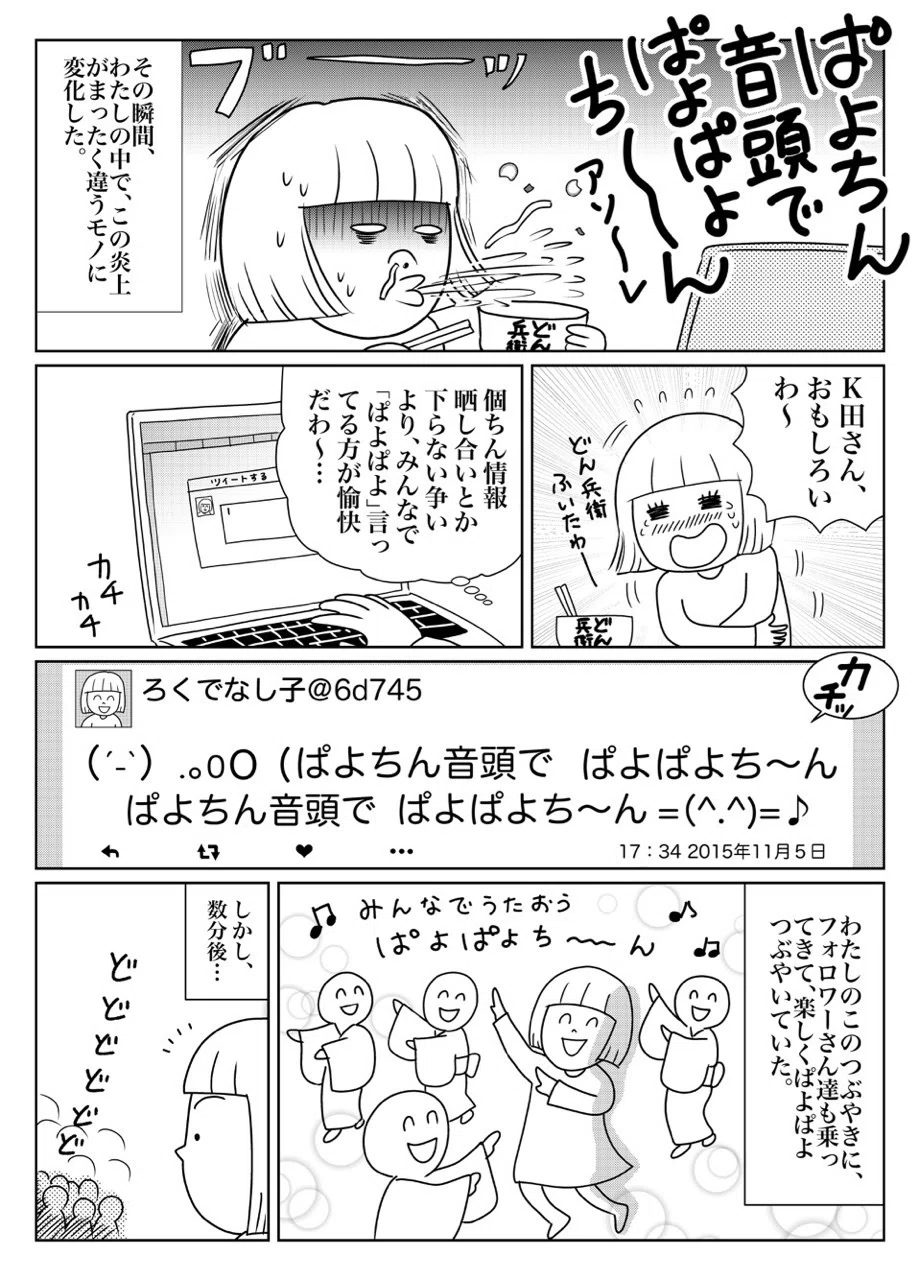
「ぱよぱよちーん」という一見すると意味不明な文字列は、突如として自然発生したネットミームではありません。発祥は2015年夏頃、Twitter(現X)上における元アイドルで実業家の千葉麗子氏と、セキュリティ企業に勤務していた男性技術者K氏とのリプライ(返信)のやり取りでした。
当時、千葉氏は脱原発運動や左派的な市民運動に積極的に参加しており、反差別を掲げる運動団体「しばき隊(のちのCRAC:対レイシスト行動集団)」の周辺関係者と親交を結んでいました。その輪の中にいたのがK氏です。K氏は千葉氏に対して好意的な感情を抱いており、深夜の挨拶として「おやすみ〜、ぱよぱよちーん」という独特の幼児語めいたフレーズを投げかけていました。この時点では、当事者間における他愛のない私的なコミュニケーションに過ぎませんでした。
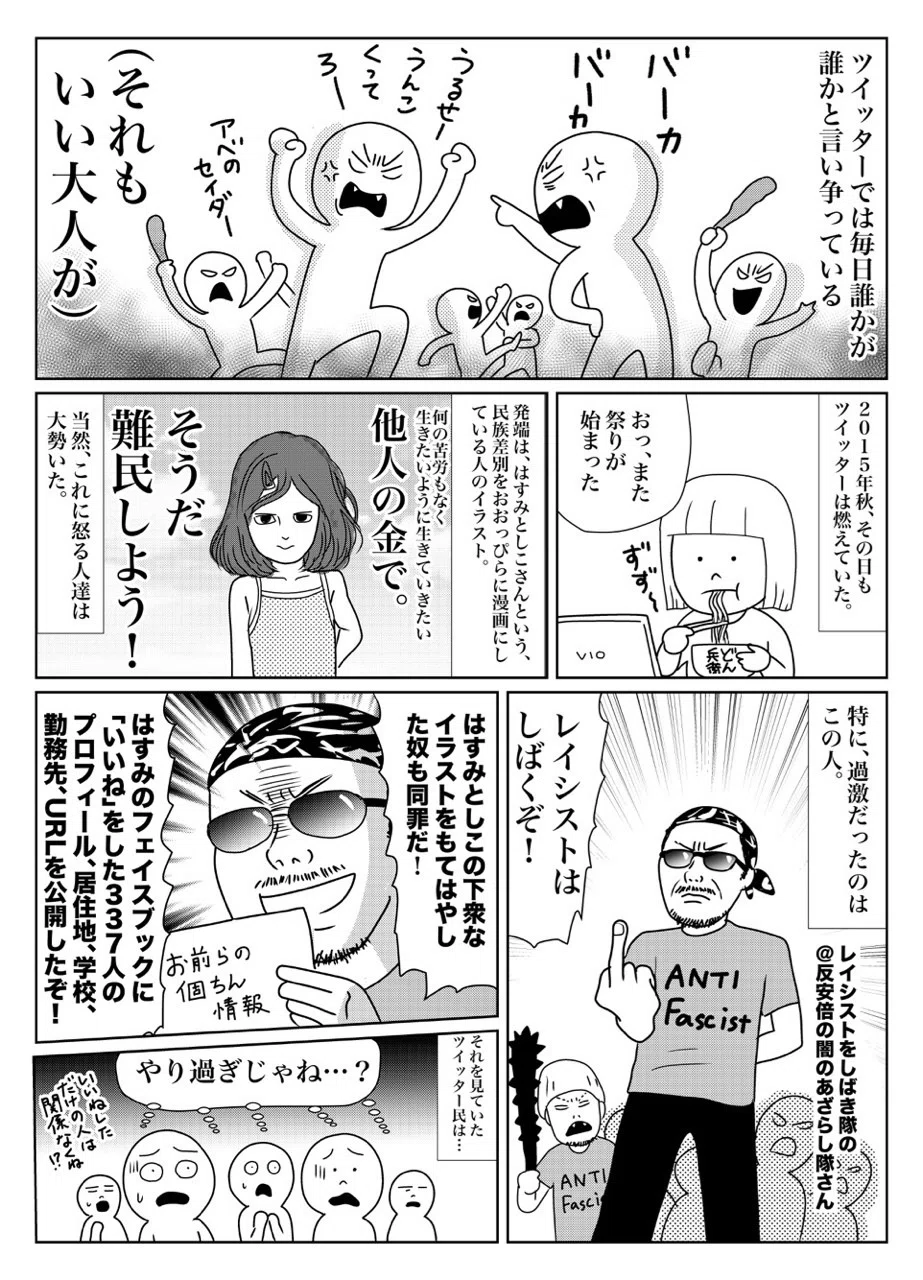
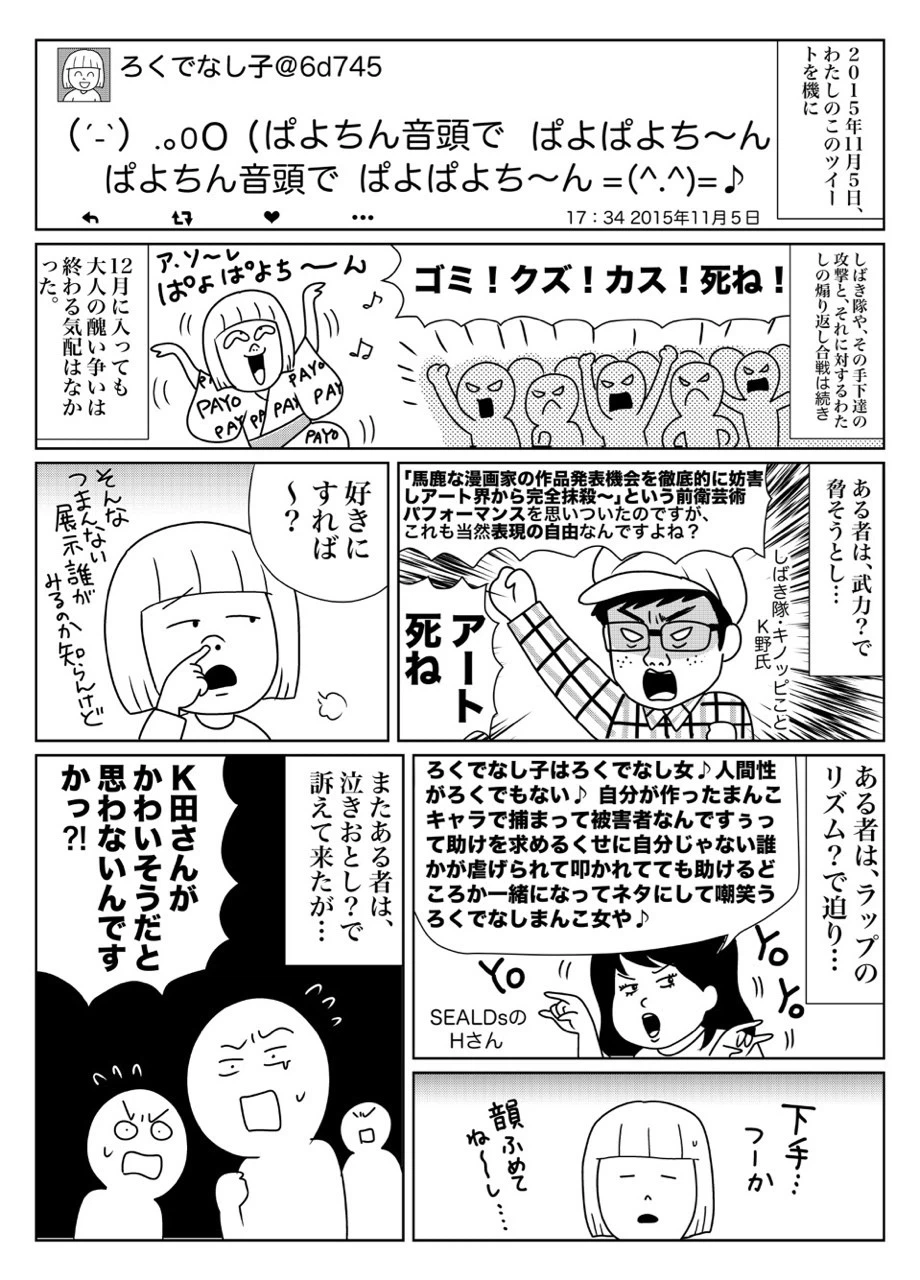
事態が急変したのは、千葉氏が運動内部の排他的な体質や過激な言動に疑問を抱き、活動から離脱して保守派へと舵を切ったことです。同時期、漫画家のろくでなし子氏が女性器の3Dデータを配布したとして逮捕された事件を巡り、ネット上で激しい賛否が巻き起こっていました。ろくでなし子氏を支持・擁護するユーザーに対し、K氏を中心とする過激な活動家グループがTwitter上で攻撃的なリプライを浴びせる事態が日常化していったのです。
対立が先鋭化する中、反発を覚えたネットユーザーたちがK氏の過去のツイートを掘り起こしました。そこで発掘されたのが、かつて千葉氏に送っていた甘えた口調の「ぱよぱよちーん」でした。威圧的な政治的主張を繰り返すK氏のアカウントと、あまりにギャップのある滑稽なフレーズは、2ちゃんねる(現5ちゃんねる)やまとめサイトで格好の標的となり、瞬く間に拡散していきました。
さらにネットユーザーは、左派・リベラル層を意味する「左翼(サヨク)」と「ぱよぱよちーん」を掛け合わせ、「パヨク」という新たな造語を生み出しました。それまでネットスラングとして使われていた「ブサヨ(不細工な左翼)」などの言葉を一瞬で駆逐し、侮蔑的なレッテルとして定着するまでに時間はかかりませんでした。
【事件の経緯】エフセキュア個人情報流出騒動はなぜ起きたのか?
単なるスラングの流布で終わっていれば、ネット上の局所的な嘲笑で幕を閉じていたはずでした。しかし2015年11月、事態は個人のプライバシー侵害とサイバーセキュリティ企業の信頼性を揺るがす深刻な不祥事へと急拡大します。いわゆる「エフセキュア事件」の勃発です。
事の発端は、K氏がTwitterの別アカウントを用い、自身と対立する政治的主張を持つ一般ユーザーの個人情報をリスト化して公開したことでした。晒されたのは、新大久保などで反レイシズム運動を展開していたグループに批判的な発言をしていた人々や、ろくでなし子氏を支援する発言をしていたユーザーたちです。
リストには、対象者の本名、居住地域、勤務先企業名、出身大学、果ては家族構成や顔写真までが含まれていました。K氏は自らの影響力を誇示するかのように、「お前の勤務先に抗議の電話を入れてやる」「身元はすべて割れている」といった恫喝に近い文言とともに情報を拡散させました。
恐怖と怒りを覚えたネットユーザー(主に2ちゃんねるの「なんでも実況J」や「ニュース速報(嫌儲)」板などの住人)は、このリスト作成者の身元特定に乗り出します。調査の過程で、リスト作成者のFacebookの「いいね!」履歴、過去の行動ログ、公開されていた友人関係が徹底的に照合されました。その結果、ある決定的な事実が浮かび上がったのです。
特定された人物は、フィンランドに本社を置くサイバーセキュリティ業界の世界的名門、「エフセキュア(F-Secure)株式会社」の日本法人でマーケティングやセキュリティ啓発を担当する幹部社員でした。よりにもよって、企業の機密情報や個人のデジタルプライバシーを外敵から守るべき専門企業の中枢にいた人物が、自らの政治的私怨から一般人の個人情報を暴いて晒し上げていたという事実は、ネット社会のみならず経済界・IT業界に巨大な衝撃を与えました。
【データで見る衝撃度】エフセキュア事件の被害規模と企業対応の実態
この事件が日本の情報通信業界に与えた打撃は、個人の炎上という枠組みを遥かに超えていました。事件の規模と企業の対応について、客観的なファクトをもとに整理したデータが以下の通りです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 流出・晒し被害の対象者数 | 400名以上(一般ユーザー、企業関係者を含む) | 個人間トラブルでは数名〜十数名程度 | 組織的かつ網羅的にリストを作成していた異常性が際立つ規模 |
| 特定から辞任までの期間 | ネット特定から約4日後(2015年11月3日特定、11月7日退職合意) | 企業内調査には通常数週間〜数ヶ月を要する | ネット世論の爆発と顧客企業からの問い合わせ殺到による異例の超スピード対応 |
| 所属企業の規模・市場ポジション | 世界100カ国以上展開、売上高数百億円規模の北欧トップセキュリティ企業 | 東証プライム・ナスダック上場企業クラスの社会的信用 | 「最も安全であるはずのセキュリティ企業」というブランドイメージの失墜 |
| 社内システムへの影響度 | 社内顧客データベースへの直接の不正アクセス・漏洩は「なし」と公式発表 | サイバーインシデントでは通常システム侵害を伴う | システム侵害ではなく、公開情報の収集・悪用という「人間の脆弱性(ソーシャルハック)」が本質 |
エフセキュア社は事態を重く見て、フィンランド本社と連携した緊急対策本部を設置。2015年11月5日に調査開始の公式アナウンスを出し、11月7日には当該社員が依願退職したことを発表しました。さらに12月には最終調査報告書を公表し、「社内システムや顧客データが侵害された形跡は一切確認されなかった」と結論づけています。
しかし、防犯ベルを売る警備会社の社員が他人の住居を覗き見していたに等しいこの不祥事は、官公庁やメガバンクなどの大口クライアントを抱えていた同社のビジネスに深刻な影を落としました。当時、SNS上では同社製品のアンインストールを呼びかける声が相次ぎ、日本法人にとっては創業以来最大の経営危機となったのです。
【実態検証】しばき隊・CRACと千葉麗子氏の確執|当事者たちの証言
この騒動を深く理解するためには、背景にあった運動団体の力学と人間関係の歪みを見落とすことはできません。当時、K氏が深く傾倒していた「しばき隊(CRAC)」は、在特会などの排外主義デモに対して路上で直接対峙し、大声で抗議する「カウンター行動」で注目を集めていました。
しかし、その活動手法は徐々に先鋭化し、運動の内部でも異論を許さない空気感が醸成されていきました。のちに保守派論客として転身した千葉麗子氏は、自身の著書『さよならパヨク』(青林堂)の中で、当時の異様な熱気とプレッシャーを赤裸々に振り返っています。
千葉氏の証言によれば、運動の輪の中にいた人々は、特定の思想に対する絶対的な忠誠を求められ、少しでも異なる見解を示せば「裏切り者」「差別主義者」として激しい攻撃の対象にされたといいます。K氏もまた、そうした排他的なコミュニティの中で自らの存在価値を証明しようと、過激な言動へとエスカレートしていった構図が浮かび上がります。
ITの高度な知識を持ち、実名では社会的地位のあるエリートであったK氏が、なぜ匿名アカウントの陰に隠れて一般人を晒し上げるような行動に及んだのか。そこには、「自分たちは崇高な正義のために戦っている」という強いエコーチェンバー(閉鎖的コミュニティによる思想の増幅)が生み出した認知の歪みがありました。自らを正義の側に置き、反対する他者を悪と決めつけた瞬間、倫理的ブレーキが完全に麻痺してしまった典型例と言えます。
一般に知られていない盲点とネットの誤解|セキュリティホールではなかった真実
事件から長い年月が経った今、ネット上では当時の事実関係が曲解されて伝わっているケースが散見されます。ここで2つの重大な誤解を正しておく必要があります。
誤解1:エフセキュアのウイルス対策ソフトから個人情報が抜き取られた?
ネットの掲示板等で今なお見られるのが、「エフセキュアのアンチウイルスソフトを導入していたユーザーのPCから、K氏がバックドアを使って個人情報を盗み出した」という噂です。しかし、これは明確な誤りです。
エフセキュア本社のフォレンジック調査でも実証された通り、K氏が入手・リスト化した情報は、Facebookの公開プロフィールやグループの参加者一覧、あるいはTwitter上での発言ログなど、オープンソースから収集されたデータ(OSINT)でした。つまり、システム的な脆弱性を突いたハッキングではなく、公開情報を執念深く手作業で集め、勤務先や本名を結びつけた「ソーシャルエンジニアリング」だったのです。ソフトウェア自体の安全性に技術的欠陥があったわけではありません。
誤解2:「ぱよぱよちーん」という言葉自体が政治的な合言葉だった?
「パヨク」という言葉の浸透があまりに強烈だったため、「ぱよぱよちーんとは極左組織の暗号か何かだったのか」と誤解する後発のユーザーも存在します。しかし前述の通り、これは純然たる個人の甘えた私的挨拶に過ぎませんでした。その極めてくだらない私的なフレーズが、サイバーセキュリティの重鎮という公的立場と合体し、さらに恐喝まがいの晒し行為と結びついたからこそ、ネット史上屈指の嘲笑と皮肉の対象となったのです。
この事件の本質的な恐怖は、未知のマルウェアではなく、「悪意や偏見を持った内部者(インサイダー)」が公開情報を武器にして個人を標的にした点にありました。技術的な堅牢性をいくら高めても、運用する人間のモラルが崩壊していれば組織の信用は一夜にして消し飛ぶという現実を、この事件は証明したのです。
【プロの結論】企業SNS担当者・技術者がこの事件から学ぶべき防衛策
エフセキュア事件から10年以上が経過した2026年の現在、企業の従業員によるSNS投稿トラブルは相変わらず後を絶ちません。この事件を対岸の火事とせず、現代のビジネスパーソンが身を守るための明確な基準を提示します。
避けるべき行動・危険な状態:
- 「裏アカウント」「匿名アカウント」であれば、企業名を出していないから身元はバレないという過信。
- 仕事上のスキル(データ収集能力、ITリテラシーなど)を、個人の政治的・感情的な論争の道具に転用すること。
- 過激な正義感を共有する閉鎖的なクラスタに所属し、そこでの賞賛を自己肯定感の源泉にすること。
取るべき防衛策・推奨行動:
- どれほど匿名性を偽装しても、過去の行動ログや人間関係の交差から「デジタルタトゥー」として特定される前提を持つこと。
- 企業側は、技術的なセキュリティ教育だけでなく、「ソーシャルメディア上における倫理観とインサイダーリスク」を定期的に教育すること。
【2026年の現在】関係者の足跡とネット社会に残された深い傷跡
事件から10年以上の歳月が流れた2026年現在、渦中にいた当事者たちとネット社会はどう変化したのでしょうか。
まず、事件の主犯格となった元社員K氏は、退職後、サイバーセキュリティ業界の表舞台から完全に姿を消しました。高い技術力と知名度を有していた専門家であったにもかかわらず、所属企業に壊滅的な打撃を与えた人物を迎え入れる企業は国内IT業界には存在せず、事実上の追放状態となりました。ネット上に残されたログは今も消えることなく、デジタル社会における信用の不可逆性を示しています。
被害を受けた側のエフセキュア社は、その後地道な信頼回復活動を続けました。2022年にはグローバルで企業向け事業を「WithSecure(ウィズセキュア)」へとリブランディングし、個人向け事業と法人向け事業を分社化。ブランドの再構築を進めたことで、今日では再び世界有数のセキュリティベンダーとして確固たる地位を維持しています。しかし日本法人においては、当時の傷跡を教訓とした厳格なコンプライアンス規程が今なお運用されています。
一方、この事件が遺した最も巨大な爪痕は、「パヨク」という言葉の完全な一般名詞化です。2010年代半ばに生まれたこのスラングは、2020年代を通じてテレビの国会中継や大手新聞のコラムでも言及されるほど広く知られる言葉となりました。しかしその結果として、政策や理念に対する建設的な議論ではなく、相手に「パヨク」「ネトウヨ」とレッテルを貼って思考停止に陥るネット言論の分極化・低俗化を決定づけてしまった側面は否定できません。
【ぱよぱよちーん】に関するよくある質問(FAQ)
Q1:「ぱよぱよちーん」という言葉の直接の発生源は誰と誰ですか?
A1:元アイドル・実業家の千葉麗子氏と、エフセキュア社の元幹部社員K氏のTwitter上でのやり取りです。K氏が千葉氏に送っていた深夜の親密な挨拶メッセージが元ネタとなっています。
Q2:「パヨク」という言葉は、どのようにして生まれたのですか?
A2:K氏が関与した個人情報晒し騒動によって「ぱよぱよちーん」という言葉がネット上で大流行した際、ネットユーザーが「左翼(サヨク)」と「ぱよぱよちーん」を掛け合わせて作った造語です。現在では左派層を揶揄・批判する代表的なネットスラングとして定着しています。
Q3:エフセキュア社のセキュリティソフトを使っていた顧客の情報は流出したのですか?
A3:いいえ、流出していません。エフセキュア社および第三者機関の調査により、製品のバックドアや社内顧客DBへの不正アクセスは確認されませんでした。K氏が収集した情報は、FacebookなどのSNS上で一般公開されていたプロファイル情報を手作業で集積したものでした。
Q4:なぜ高いITスキルを持つプロが、初歩的なネット特定を許してしまったのですか?
A4:匿名アカウントで活動していたものの、個人の趣味趣向、過去のイベント参加履歴、Facebookでの「いいね!」の傾向など、細かなデジタルフットプリント(行動の痕跡)の管理が甘かったためです。自身の正義感に酔いしれ、特定されるリスクを軽視していた油断が最大の要因とされています。
まとめ:今後の動向と失敗しないための判断基準
「ぱよぱよちーん」という珍奇なフレーズに端を発した一連の騒動は、単なるネットの笑い話ではありません。それは、「高度なITリテラシーを持つ専門家であっても、SNSの熱狂と政治的正義感に溺れれば、容易に倫理を踏み外してしまう」という冷徹な教訓を現代社会に提示しました。
個人の感情的な投稿や悪意あるリスト化は、一瞬で企業ブランドを危機に陥れ、自身のキャリアをも永久に葬り去ります。デジタル空間における発信が個人の枠を超えて社会的な責任を伴う2026年の今だからこそ、10余年前のエフセキュア事件が残した教訓を、私たちは改めて胸に刻む必要があります。 (出典: ぱよぱよ ち ー ん(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
